Hacker Bajak Microsoft Teams, 400+ Penipuan IT Palsu Terungkap
 Redaksi
Oktober 30, 2026 4:00 pm
.
2 min read
PresGoNews.com, Jakarta – Pengguna Microsoft Teams perlu lebih waspada terhadap akun yang mengaku sebagai petugas IT. Pasalnya, perusahaan keamanan siber Arctic Wolf menemukan lebih dari 400 insiden penyalahgunaan fitur obrolan eksternal Microsoft Teams untuk menyamar sebagai staf IT perusahaan.
Temuan tersebut dipublikasikan pada 26 Oktober 2026 melalui laporan berjudul Beyond the Inbox: How Threat Actors Abuse Microsoft Teams External Chat for Initial Access. Serangan ini bukan memanfaatkan celah keamanan baru, melainkan menyalahgunakan fitur komunikasi yang memang tersedia di Microsoft Teams.
Baca juga: Apple Creator Studio Dapat Fitur AI Baru, Edit Gambar hingga Bikin Musik Makin Mudah
Dalam aksinya, pelaku membuat akun dari organisasi Microsoft 365 lain, kemudian menggunakan nama seperti IT Support, Help Desk, hingga IT Service Desk. Beberapa di antaranya bahkan menambahkan label “(Internal)” agar terlihat seperti bagian dari perusahaan korban.
“This activity does not exploit any known Teams vulnerability; it abuses a legitimate, default-on collaboration capability,” ujar tim peneliti Arctic Wolf pada, Senin (26/10). Pernyataan tersebut menjelaskan bahwa pelaku memanfaatkan fitur kolaborasi resmi untuk menjalankan aksi penipuan.
Email korban dibanjiri pesan
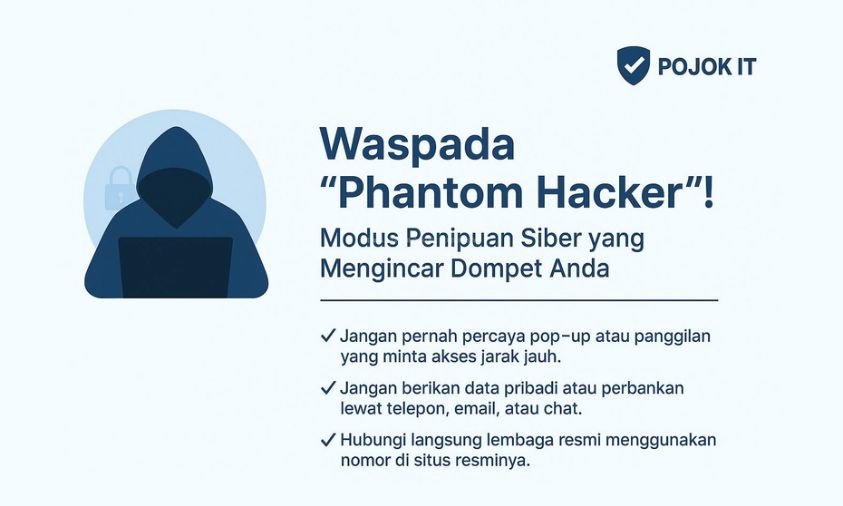
Sebelum menghubungi korban, pelaku biasanya membanjiri kotak masuk dengan ratusan email konfirmasi langganan atau buletin. Cara ini sengaja dilakukan untuk membuat korban kewalahan. Setelah itu, pelaku menghubungi mereka melalui Teams dan menawarkan bantuan sebagai petugas IT.
Jika korban percaya, pelaku mulai meminta akses jarak jauh ke komputer menggunakan aplikasi bantuan teknis. Akses tersebut kemudian bisa dimanfaatkan untuk menjalankan program berbahaya, mencuri kredensial, hingga menyusup lebih jauh ke jaringan perusahaan.
Baca juga: Nvidia Perluas Pasar AI PC, RTX Spark Jadi Senjata Baru di Era Komputasi Cerdas
Arctic Wolf mencatat sekitar 30–40 persen insiden yang dianalisis melibatkan tenant Microsoft 365 gratis dengan domain bawaan onmicrosoft.com. Bahkan, beberapa serangan berkembang dari komunikasi pertama hingga eksekusi kode berbahaya dalam waktu kurang dari 15 menit.
Kasus Hacker Bajak Microsoft Teams ini menjadi pengingat bahwa aplikasi kerja yang sehari-hari digunakan juga bisa menjadi sasaran penipuan. Perusahaan perlu membatasi komunikasi eksternal, memverifikasi identitas pengirim, serta memastikan setiap permintaan akses komputer berasal dari petugas IT resmi.
Baca Juga